वेब ऐप या MVP प्रोजेक्ट में क्या-क्या शामिल है
हम काम को आपके असली ब्रीफ़ के हिसाब से ढालते हैं। प्रस्ताव में साफ़ लिखा होता है कि इनमें से कौन-से डिलीवरेबल शामिल हैं, इनपुट कौन देगा और हर डिलीवरेबल कैसे स्वीकार किया जाएगा।
- पहले वर्ज़न का स्कोप: मुख्य वर्कफ़्लो, रोल और जो बाद के लिए रखा गया है
- मुख्य स्क्रीन, खाली, लोडिंग और एरर स्टेट के साथ डिज़ाइन की गई
- डेटा मॉडल, सर्वर-साइड एक्सेस नियम और उन्हें तोड़ने की कोशिश करने वाले टेस्ट
- अकाउंट, रोल और टीम इन्विटेशन
- प्रोवाइडर के सत्यापित कॉलबैक से पुष्ट किए गए पेमेंट या सब्सक्रिप्शन
- एडमिन व्यू, प्रोडक्ट एनालिटिक्स इवेंट और एरर मॉनिटरिंग
- डिप्लॉयमेंट, डॉक्यूमेंटेशन, और रिपॉज़िटरी व अकाउंट की हैंडओवर
पहले वेब ऐप, वेबसाइट या प्रोडक्ट डिज़ाइन?
यह तब चुनें जब ग्राहकों या स्टाफ़ को प्रोडक्ट में साइन इन करके काम पूरा करना हो: कुछ खरीदना, बुक करना, जमा करना, मंज़ूर करना या मैनेज करना। अगर आपको ऐसी साइट चाहिए जो आपकी पेशकश समझाए और बेचे, तो वेब डेवलपमेंट बेहतर विकल्प है। अगर वर्कफ़्लो अभी तय नहीं है, तो प्रोडक्ट डिज़ाइन से शुरू करें और मुख्य स्क्रीन को यूज़र्स के साथ टेस्ट करने के बाद बिल्ड करें।
पहला वर्ज़न कैसे बनता है
हम स्कोपिंग चरण से शुरू करते हैं: यूज़र और रोल, वह एक वर्कफ़्लो जिसे पहले वर्ज़न को पूरा करना है, हर कदम पर बनने वाला डेटा, और वे फ़ैसले जो लागत बदलते हैं, जैसे पेमेंट, इंटीग्रेशन और परमिशन। इसका नतीजा होता है लिखित स्कोप, क्लिक करके देखने लायक मुख्य स्क्रीन और एक रिलीज़ प्लान, जिसमें साफ़ लिखा होता है कि क्या बाद के लिए रखा गया है।
फिर हम छोटे साइकिल में एक स्टेजिंग एनवायरनमेंट पर बिल्ड करते हैं, जिसे आप खुद इस्तेमाल कर सकते हैं। पहला माइलस्टोन होता है मुख्य वर्कफ़्लो का एक पतला हिस्सा, जो शुरू से अंत तक चलता हो, असली साइन-इन और असली डेटा नियमों के साथ, और उसके बाद बाकी स्क्रीन भरी जाती हैं। लॉन्च में प्रोडक्शन मॉनिटरिंग, रोलबैक का रास्ता, और आपके नाम पर रिपॉज़िटरी, होस्टिंग, डेटाबेस, पेमेंट और एनालिटिक्स अकाउंट की हैंडओवर शामिल है।
MVP के पहले वर्ज़न में क्या होना चाहिए?
पहले वर्ज़न में वह सब होना चाहिए जो किसी असली यूज़र को एक वर्कफ़्लो पूरा करने के लिए चाहिए, और वह कुछ नहीं जो सिर्फ़ ऐसे स्केल पर मायने रखता है जहाँ आप अभी पहुँचे नहीं हैं। व्यवहार में ये पाँच चीज़ें हैं: वर्कफ़्लो के लिए ज़रूरी रोल वाले अकाउंट, मुख्य वर्कफ़्लो, एडमिन व्यू ताकि आपकी टीम बिना डेवलपर के रिकॉर्ड देख और ठीक कर सके, पेमेंट अगर बिज़नेस मॉडल पहले दिन से चार्ज करता है, और एनालिटिक्स इवेंट जो दिखाएँ कि यूज़र कहाँ रुक जाते हैं।
जो काम हाथ से हो सकता है या बाद में खरीदा जा सकता है, उसे टाल दें: नेटिव मोबाइल ऐप, एंटरप्राइज़ ग्राहकों के लिए सिंगल साइन-ऑन, कॉन्फ़िगर करने लायक परमिशन मैट्रिक्स, दूसरा इंटीग्रेशन, ऐप में चैट और ऐसी रिपोर्ट जो किसी ने माँगी ही नहीं। टाली गई हर चीज़ की स्कोप में एक पंक्ति फिर भी रहती है, ताकि डेटा मॉडल में उसके लिए जगह बची रहे।
ज़्यादातर प्रोडक्ट जाने-पहचाने मॉड्यूल से जोड़कर बनते हैं। दो पर ध्यान देना ज़रूरी है: बुकिंग और शेड्यूलिंग, और छोटे बिज़नेस के लिए लीड पाइपलाइन, जो आज पूछताछ को हाथ से ट्रैक करता है। दोनों सरल दिखते हैं, पर उनमें टाइम ज़ोन, स्टेटस और ओनरशिप के ऐसे फ़ैसले छिपे होते हैं जिन्हें कागज़ पर तय करना सस्ता पड़ता है।
| मॉड्यूल | इसके लिए क्या चाहिए | बिल्ड से पहले तय करें |
|---|---|---|
| अकाउंट और रोल | साइन-अप, साइन-इन, रिकवरी, और हर सर्वर रिक्वेस्ट पर रोल की जाँच | कौन-से रोल होंगे, और क्या एक व्यक्ति कई संगठनों का हिस्सा हो सकता है? |
| टीम इन्विटेशन | समय सीमा वाले इन्वाइट लिंक, सीट की गिनती, ओनरशिप ट्रांसफ़र, और हटाने पर तुरंत एक्सेस रद्द | कौन इन्वाइट कर सकता है, और हटाए गए सदस्य के रिकॉर्ड का क्या होगा? |
| बिलिंग और प्लान | होस्टेड चेकआउट या सब्सक्रिप्शन, सत्यापित कॉलबैक, सर्वर पर लागू प्लान की सीमाएँ | हर प्लान में क्या शामिल है, और पेमेंट फ़ेल होने पर क्या होगा? |
| बुकिंग और शेड्यूलिंग | उपलब्धता के नियम, टाइम ज़ोन, बफ़र, डबल-बुकिंग से बचाव, रिमाइंडर, री-शेड्यूलिंग | उपलब्धता कौन तय करता है, और क्या ग्राहक के भुगतान करते समय स्लॉट रोककर रखा जाता है? |
| पूछताछ और लीड पाइपलाइन | स्पैम से सुरक्षित फ़ॉर्म, नई से जीती या हारी तक के स्टेटस, असाइनमेंट, स्रोत, सहमति का रिकॉर्ड | आपकी टीम सच में कौन-से स्टेटस इस्तेमाल करती है, और लीड आगे कहाँ जाती है? |
| एडमिन और रिपोर्टिंग | खोज, रिकॉर्ड का इतिहास, मैन्युअल सुधार, एक्सपोर्ट | टीम हर हफ़्ते कौन-से आँकड़े देखती है, और रिकॉर्ड कौन बदल सकता है? |
| कस्टम डोमेन | होस्टनेम ऑनबोर्डिंग, DNS सत्यापन, सर्टिफ़िकेट की स्थिति, प्लान की जाँच | किन प्लान में डोमेन शामिल है, और होस्ट की कौन-सी सीमाएँ लागू होती हैं? |
| ऑडिट लॉग | किसने क्या और कब बदला, इसका सिर्फ़ जोड़ा जा सकने वाला रिकॉर्ड | आपके ग्राहकों या ऑडिटरों को किन कार्रवाइयों का पता लगा पाना ज़रूरी है? |
| नोटिफ़िकेशन | ईमेल और ऐप में संदेश, टेम्पलेट, डिलीवरी लॉग, यूज़र की पसंद | किस इवेंट पर किसे सूचना मिलेगी, और कौन-सी बंद की जा सकती है? |
Dardo कौन-सा स्टैक इस्तेमाल करता है, और कब अलग चुनता है?
हमारा डिफ़ॉल्ट है शुरू से अंत तक TypeScript: सर्वर-रेंडर पेज और इंटरैक्टिव आइलैंड के लिए Astro, होस्टिंग और API के लिए Cloudflare Workers, डेटा के लिए Cloudflare D1 या Postgres, और एनालिटिक्स व एक्सपेरिमेंट के लिए PostHog। Superame Astro पर चलता है और उसकी रैंकिंग Neon Postgres में रहती है। एक भाषा और एक डिप्लॉयमेंट टारगेट छोटे प्रोडक्ट को चलाना और हैंडओवर करना आसान रखते हैं।
जब प्रोडक्ट की माँग हो, हम अलग चुनते हैं। दिन भर खुला रहने वाला भारी इंटरफ़ेस क्लाइंट-साइड React ऐप्लिकेशन को सही ठहरा सकता है, जैसा Shiimain प्रोटोटाइप में है। लंबे समय तक चलने वाले जॉब, भारी डेटा प्रोसेसिंग या किसी दूसरे फ़्रेमवर्क में काम करने वाली इन-हाउस टीम भी जवाब बदल देती है। अगर लॉन्च के बाद कोड आपके डेवलपर संभालेंगे, तो आमतौर पर उनका स्टैक ही चुना जाता है।
एक्सेस कंट्रोल हम सबसे पहले टेस्ट करते हैं। OWASP की Top 10:2025 में Broken Access Control पहले नंबर पर है, और रिपोर्ट के अनुसार जितने भी ऐप्लिकेशन टेस्ट किए गए, सभी में इसका कोई न कोई रूप मिला। हम हर रिक्वेस्ट पर सर्वर में परमिशन लागू करते हैं, डिफ़ॉल्ट रूप से मना करते हैं, हर क्वेरी को साइन-इन यूज़र के संगठन तक सीमित रखते हैं और ऐसे ऑटोमेटेड टेस्ट लिखते हैं जो किसी दूसरे ग्राहक के रिकॉर्ड पढ़ने की कोशिश करें।
वेब ऐप में पेमेंट कैसे काम करने चाहिए?
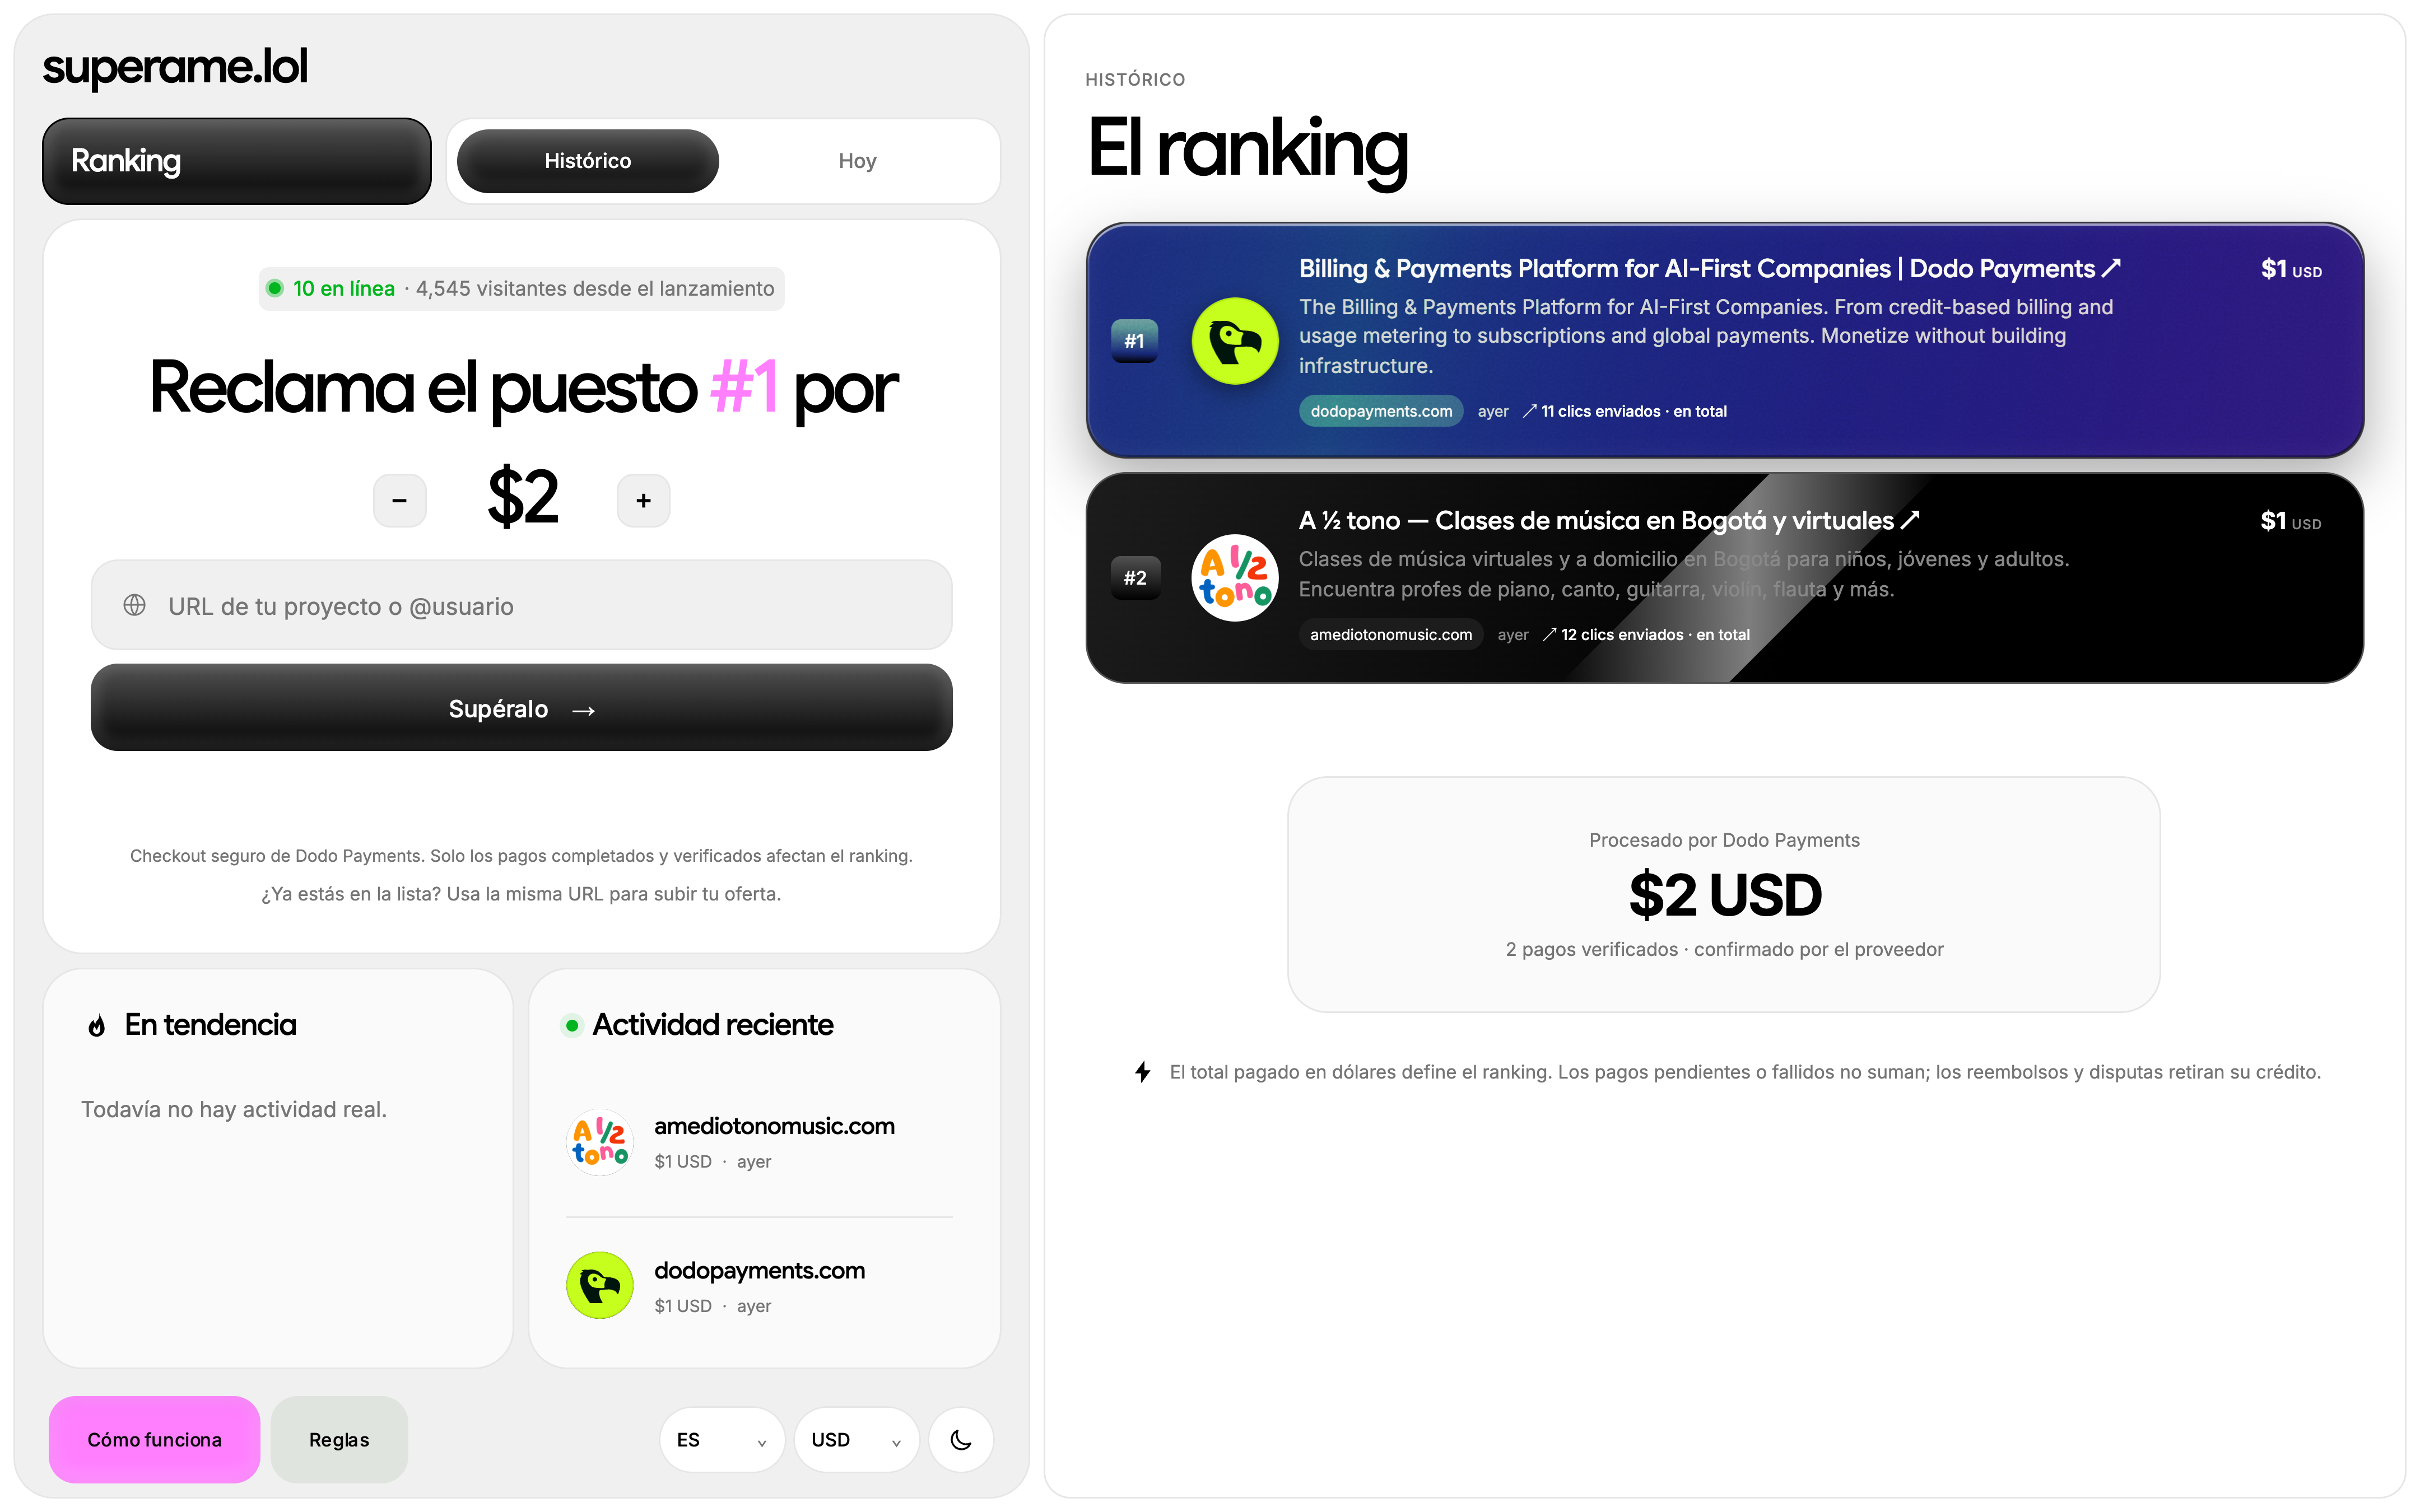
पेमेंट की पुष्टि पेमेंट प्रोवाइडर सर्वर पर करता है; चेकआउट से लौटता ब्राउज़र कभी नहीं करता। Dardo के प्रकाशित काम में शामिल सार्वजनिक प्रोजेक्ट लीडरबोर्ड Superame इसी तरीके को दिखाता है। खरीदार Dodo Payments के होस्टेड चेकआउट पर भुगतान करते हैं, इसलिए कार्ड की जानकारी ऐप तक कभी नहीं पहुँचती। इसके बाद प्रोवाइडर एक साइन किया हुआ कॉलबैक भेजता है, और सर्वर क्रेडिट जोड़ने से पहले सिग्नेचर सत्यापित करता है और पेमेंट का ब्योरा जाँचता है।
रिफंड और विवाद भी इसी रास्ते से चलते हैं। प्रोवाइडर का हर इवेंट सिर्फ़ एक बार लागू होता है, इसलिए दो बार, देर से या क्रम से बाहर आने वाला कॉलबैक क्रेडिट को दो बार न जोड़ सकता है, न घटा सकता है। Superame अपनाए जाने या राजस्व के कोई आँकड़े प्रकाशित नहीं करता; यह इस बात का प्रमाण है कि पेमेंट लॉजिक कैसे बनाया गया है, बिक्री का नहीं।
- जो खरीदार रीडायरेक्ट से पहले टैब बंद कर देता है, उसे भी कॉलबैक आने पर क्रेडिट मिल जाता है।
- दोबारा भेजा गया या नकली कॉलबैक अस्वीकार कर दिया जाता है।
- रिफंड या विवाद ठीक उतना ही वापस करता है जितना मूल पेमेंट से मिला था।
- प्लान की सीमाएँ सर्वर पर जाँची जाती हैं, सिर्फ़ इंटरफ़ेस में छिपाई नहीं जातीं।
- टेस्ट और लाइव कीज़ अलग-अलग सीक्रेट हैं, जो रिपॉज़िटरी में कभी स्टोर नहीं की जातीं।
अपने ग्राहकों को उनके अपने डोमेन इस्तेमाल करने दें
B2B SaaS के ग्राहक अक्सर प्रोडक्ट को अपने ही पते पर चाहते हैं, जैसे portal.theircompany.com। Cloudflare for SaaS इसे कस्टम होस्टनेम से संभालता है: Free, Pro और Business प्लान में 100 शामिल हैं, हर अतिरिक्त होस्टनेम की कीमत $0.10 है, और अधिकतम सीमा 50,000 है। वाइल्डकार्ड कस्टम होस्टनेम सिर्फ़ Enterprise में मिलते हैं।
आपका ग्राहक एक CNAME रिकॉर्ड जोड़ता है जो आपके टारगेट की ओर इशारा करता है। उस टारगेट की ओर इशारा करने के लिए A रिकॉर्ड का इस्तेमाल, जो रूट डोमेन को चाहिए होगा, डिफ़ॉल्ट रूप से समर्थित नहीं है, और एपेक्स प्रॉक्सिंग Enterprise का ऐड-ऑन है, इसलिए ज़्यादातर ग्राहकों को सबडोमेन इस्तेमाल करना चाहिए। सर्टिफ़िकेट HTTP, TXT या ईमेल से, या Delegated DCV से सत्यापित होते हैं, जो एक बार का रिकॉर्ड है और Cloudflare को उन्हें अपने आप रिन्यू करने देता है। इन्हें Let's Encrypt, Google Trust Services या SSL.com जारी करते हैं।
इसके आसपास का प्रोडक्ट वर्क भी उतना ही मायने रखता है: सिर्फ़ पेड प्लान डोमेन कनेक्ट कर सकते हैं, ऑनबोर्डिंग स्क्रीन पर जोड़ा जाने वाला सटीक रिकॉर्ड दिखता है, वेरिफ़िकेशन स्टेटस पेंडिंग और फ़ेल्ड स्थितियों को आसान भाषा में समझाता है, और जब किसी ग्राहक के DNS बदलने से सर्टिफ़िकेट रिन्यू नहीं हो पाता तो मॉनिटरिंग आपकी टीम को अलर्ट करती है। दूसरे होस्ट अलग सीमाएँ तय करते हैं: Vercel Hobby पर हर प्रोजेक्ट में 50 डोमेन की अनुमति देता है और Pro व Enterprise पर असीमित, 100,000 और 1,000,000 की सॉफ़्ट सीमाओं के साथ; Netlify हर साइट पर 50 से ज़्यादा डोमेन एलियास न रखने की सलाह देता है।
चुनने से पहले कुछ सवाल
वेब ऐप या MVP की लागत किस पर निर्भर करती है?
लागत भूमिकाओं की संख्या, मुख्य वर्कफ़्लो की जटिलता, पेमेंट, इंटीग्रेशन और कितने मौजूदा डेटा को माइग्रेट करना है, इस पर निर्भर करती है। स्क्रीन की गिनती से ज़्यादा अनुमतियाँ और स्टेट मायने रखते हैं: पाँच भूमिकाओं और एक अप्रूवल स्टेप वाली एक स्क्रीन, सिर्फ़ पढ़ी जा सकने वाली पाँच स्क्रीन से ज़्यादा काम है। हम स्कोपिंग चरण के बाद लिखित स्कोप की कीमत बताते हैं, प्रति-फ़ीचर दर नहीं।
पहला वर्शन बनाने में कितना समय लगता है?
यह इस पर निर्भर करता है कि वर्कफ़्लो कितना तय है, फ़ैसले और कंटेंट कितनी जल्दी मिलते हैं, और क्या पेमेंट प्रोवाइडर या क्लाइंट की IT टीम जैसे तीसरे पक्षों को एक्सेस मंज़ूर करना है। प्रस्ताव में माइलस्टोन तय होते हैं, जिनकी शुरुआत मुख्य वर्कफ़्लो के एक चालू हिस्से से होती है। पूरी रिलीज़ की तारीख़ उस हिस्से के स्वीकार होने के बाद तय होती है।
क्या Dardo किसी मौजूदा कोडबेस को संभाल सकता है?
हाँ, ऑडिट के बाद। हम रिपॉज़िटरी, डिपेंडेंसी, डेटा मॉडल, एक्सेस चेक, डिप्लॉयमेंट और हर अकाउंट पर किसका नियंत्रण है, इन सबकी समीक्षा करते हैं, फिर बताते हैं कि क्या रह सकता है, पहले क्या ठीक करना होगा, और मरम्मत या दोबारा लिखना, कौन-सा बेहतर है। कोडबेस को पढ़ने से पहले हम उसे रखने या बदलने का वादा नहीं करते।
क्या आप नेटिव iOS और Android ऐप बनाते हैं?
नहीं। Dardo वेब के लिए बनाता है, जिसमें होम-स्क्रीन आइकन से खुलने वाले इंस्टॉल करने योग्य वेब ऐप भी शामिल हैं। जब कोई प्रोडक्ट ऐसे डिवाइस फ़ीचर पर निर्भर हो जिन्हें ब्राउज़र उपलब्ध नहीं कराता, या उसे ऐप स्टोर डिस्ट्रीब्यूशन या भारी ऑफ़लाइन इस्तेमाल चाहिए, तो नेटिव ऐप बेहतर विकल्प है और हम यह साफ़ कह देंगे। वेब ऐप और उसका API फिर भी नेटिव टीम के लिए बैकएंड का काम कर सकते हैं।
कोड और अकाउंट का मालिक कौन है?
आप। रिपॉज़िटरी, होस्टिंग, डेटाबेस, डोमेन, पेमेंट प्रोवाइडर और एनालिटिक्स अकाउंट आपके नाम पर बनाए जाते हैं या हैंडओवर पर ट्रांसफ़र किए जाते हैं, और प्रस्ताव में ऐसी किसी भी लाइसेंस वाली डिपेंडेंसी की सूची होती है जिसे ट्रांसफ़र नहीं किया जा सकता। Dardo के पास सिर्फ़ वही एक्सेस रहता है जो आप सपोर्ट के लिए देते हैं।
आपको हमसे क्या चाहिए?
एक निर्णय लेने वाला व्यक्ति जो स्कोप के सवालों के जवाब कुछ ही दिनों में दे सके, उन सिस्टम का एक्सेस जिनसे प्रोडक्ट को जुड़ना है, और वर्कफ़्लो में इस्तेमाल होने वाले डेटा और दस्तावेज़ों के असली उदाहरण। पेमेंट प्रोवाइडर अकाउंट अपनी कंपनी के नाम पर जल्दी खोलें, क्योंकि लाइव पेमेंट चालू करने से पहले प्रोवाइडर कारोबार की समीक्षा करते हैं।
लॉन्च के बाद क्या होता है?
प्रस्ताव में बग फ़िक्स, मॉनिटरिंग और छोटे बदलावों के लिए एक सपोर्ट अवधि शामिल हो सकती है, जब तक असली यूज़र्स आना शुरू करते हैं। उसके बाद आगे का डेवलपमेंट मासिक स्कोप या नए प्रोजेक्ट के रूप में तय किया जाता है। सिक्योरिटी अपडेट और डिपेंडेंसी अपग्रेड वैकल्पिक नहीं हैं, इसलिए दोनों ही स्थितियों में इनके लिए एक नामित ज़िम्मेदार व्यक्ति होना ज़रूरी है।
ब्लॉग से
- SaaS के लिए कस्टम डोमेन: Cloudflare for SaaS से ग्राहकों को उनका अपना डोमेन इस्तेमाल करने दें
Cloudflare for SaaS से ग्राहकों को उनका अपना डोमेन आपके SaaS पर पॉइंट करने दें: वैलिडेशन कैसे काम करता है, अक्टूबर 2026 तक इसकी लागत क्या है और यह कहाँ फेल होता है।
स्रोत और आगे पढ़ें
इस पेज के स्रोत, साथ में मूल प्रकाशकों से और जानकारी।
- OWASP Top 10:2025, A01 Broken Access Controltop10.owasp.org
- Cloudflare for SaaS: प्लान और कस्टम होस्टनेम की सीमाएँdevelopers.cloudflare.com
- Cloudflare for SaaS: शुरुआत कैसे करें (CNAME टारगेट और A रिकॉर्ड)developers.cloudflare.com
- Cloudflare for SaaS: सर्टिफ़िकेट वैलिडेशन के तरीक़ेdevelopers.cloudflare.com
- Cloudflare: सर्टिफ़िकेट अथॉरिटीdevelopers.cloudflare.com
- Vercel: सीमाएँ (प्रति प्रोजेक्ट डोमेन)vercel.com
- Netlify: डोमेन एलियास जोड़ेंdocs.netlify.com