โปรเจกต์เว็บแอปหรือ MVP ครอบคลุมอะไรบ้าง
เราปรับรูปแบบการทำงานให้ตรงกับโจทย์จริง ในข้อเสนอจะระบุว่าชิ้นงานใดบ้างที่รวมอยู่ ใครเป็นผู้จัดเตรียมข้อมูลนำเข้า และแต่ละชิ้นจะได้รับการตรวจรับอย่างไร
- ขอบเขตเวอร์ชันแรก: เวิร์กโฟลว์หลัก บทบาทผู้ใช้ และสิ่งที่รอไว้ก่อน
- ออกแบบหน้าจอสำคัญ รวมถึงสถานะว่างเปล่า สถานะกำลังโหลด และสถานะข้อผิดพลาด
- โมเดลข้อมูล กฎการเข้าถึงฝั่งเซิร์ฟเวอร์ และการทดสอบที่พยายามทำลายกฎเหล่านั้น
- บัญชีผู้ใช้ บทบาท และการเชิญสมาชิกเข้าทีม
- การชำระเงินหรือการสมัครสมาชิกที่ยืนยันด้วย callback จากผู้ให้บริการที่ผ่านการตรวจสอบ
- มุมมองแอดมิน อีเวนต์วิเคราะห์ผลิตภัณฑ์ และการติดตามข้อผิดพลาด
- การปล่อยใช้งาน เอกสารประกอบ และการส่งมอบ repository และบัญชีต่าง ๆ
ควรเริ่มจากเว็บแอป เว็บไซต์ หรือการออกแบบผลิตภัณฑ์
เลือกบริการนี้เมื่อลูกค้าหรือทีมงานต้องล็อกอินและทำงานให้เสร็จในตัวผลิตภัณฑ์ เช่น ซื้อ จอง ส่งข้อมูล อนุมัติ หรือจัดการบางอย่าง หากคุณต้องการเว็บไซต์ที่อธิบายและขายสิ่งที่คุณนำเสนอ Web Development จะเหมาะกว่า หากเวิร์กโฟลว์ยังไม่นิ่ง ให้เริ่มที่ Product Design แล้วค่อยพัฒนาหลังจากทดสอบหน้าจอสำคัญกับผู้ใช้แล้ว
เวอร์ชันแรกถูกสร้างขึ้นอย่างไร
เราเริ่มด้วยช่วงกำหนดขอบเขต ได้แก่ ผู้ใช้และบทบาท เวิร์กโฟลว์เดียวที่เวอร์ชันแรกต้องทำให้สำเร็จ ข้อมูลที่แต่ละขั้นตอนสร้างขึ้น และการตัดสินใจที่ส่งผลต่อต้นทุน เช่น การชำระเงิน การเชื่อมต่อระบบ และสิทธิ์การเข้าถึง ผลลัพธ์คือเอกสารขอบเขตงาน หน้าจอสำคัญที่คลิกทดลองได้ และแผนการปล่อยที่ระบุชัดว่าอะไรถูกเลื่อนไปก่อน
จากนั้นเราพัฒนาเป็นรอบสั้น ๆ บนสภาพแวดล้อม staging ที่คุณใช้งานได้ เหตุการณ์สำคัญแรกคือเวิร์กโฟลว์หลักส่วนบาง ๆ ที่ทำงานได้ครบตั้งแต่ต้นจนจบ พร้อมการล็อกอินจริงและกฎข้อมูลจริง ก่อนจะเติมหน้าจอที่เหลือ การเปิดตัวรวมถึงการติดตามระบบบน production เส้นทางย้อนกลับ และการส่งมอบ repository โฮสติ้ง ฐานข้อมูล บัญชีชำระเงิน และบัญชีวิเคราะห์ข้อมูลในชื่อของคุณ
เวอร์ชันแรกของ MVP ควรมีอะไรบ้าง
เวอร์ชันแรกต้องมีทุกอย่างที่ผู้ใช้จริงต้องใช้เพื่อทำเวิร์กโฟลว์หนึ่งอย่างให้สำเร็จ และไม่มีสิ่งที่สำคัญเฉพาะเมื่อมีขนาดธุรกิจที่คุณยังไปไม่ถึง ในทางปฏิบัติมีห้าอย่าง คือ บัญชีผู้ใช้พร้อมบทบาทที่เวิร์กโฟลว์ต้องการ ตัวเวิร์กโฟลว์หลักเอง มุมมองแอดมินเพื่อให้ทีมของคุณดูและแก้ไขข้อมูลได้โดยไม่ต้องพึ่งนักพัฒนา การชำระเงินหากโมเดลธุรกิจเก็บเงินตั้งแต่วันแรก และอีเวนต์วิเคราะห์ที่แสดงว่าผู้ใช้หยุดใช้งานตรงไหน
เลื่อนสิ่งที่ทำด้วยมือได้หรือซื้อภายหลังได้ออกไปก่อน เช่น แอปมือถือเนทีฟ single sign-on สำหรับลูกค้าองค์กร เมทริกซ์สิทธิ์ที่ปรับแต่งได้ การเชื่อมต่อระบบที่สอง แชตในแอป และรายงานที่ยังไม่มีใครขอ ทุกรายการที่เลื่อนยังคงมีบรรทัดระบุไว้ในขอบเขตงาน เพื่อให้โมเดลข้อมูลเผื่อที่ไว้สำหรับสิ่งเหล่านั้น
ผลิตภัณฑ์ส่วนใหญ่ประกอบขึ้นจากโมดูลที่คุ้นเคย มีสองโมดูลที่ควรกล่าวถึง คือ การจองและการนัดหมาย กับไปป์ไลน์ลีดสำหรับธุรกิจขนาดเล็กที่ปัจจุบันติดตามคำสอบถามด้วยมือ ทั้งสองดูเรียบง่ายแต่ซ่อนการตัดสินใจเรื่องเขตเวลา สถานะ และความเป็นเจ้าของ ซึ่งตกลงกันบนกระดาษมีต้นทุนถูกกว่า
| โมดูล | สิ่งที่ต้องมี | สิ่งที่ต้องตัดสินใจก่อนพัฒนา |
|---|---|---|
| บัญชีผู้ใช้และบทบาท | สมัครสมาชิก เข้าสู่ระบบ กู้คืนบัญชี และตรวจสอบบทบาทในทุกคำขอฝั่งเซิร์ฟเวอร์ | มีบทบาทอะไรบ้าง และผู้ใช้หนึ่งคนอยู่ได้หลายองค์กรหรือไม่ |
| การเชิญสมาชิกเข้าทีม | ลิงก์เชิญที่หมดอายุได้ จำนวนที่นั่ง การโอนความเป็นเจ้าของ และการนำสมาชิกออกที่เพิกถอนสิทธิ์ทันที | ใครเชิญได้บ้าง และข้อมูลของสมาชิกที่ถูกนำออกจะเป็นอย่างไร |
| การเรียกเก็บเงินและแพ็กเกจ | หน้าชำระเงินแบบโฮสต์หรือการสมัครสมาชิก callback ที่ผ่านการตรวจสอบ และข้อจำกัดของแพ็กเกจที่บังคับใช้ฝั่งเซิร์ฟเวอร์ | แต่ละแพ็กเกจรวมอะไรบ้าง และจะเกิดอะไรขึ้นเมื่อชำระเงินไม่สำเร็จ |
| การจองและการนัดหมาย | กฎความพร้อมให้บริการ เขตเวลา ช่วงเวลาพัก ระบบป้องกันการจองซ้ำ การแจ้งเตือน และการเลื่อนนัด | ใครเป็นผู้กำหนดช่วงเวลาที่ว่าง และช่วงเวลานั้นถูกกันไว้ระหว่างที่ลูกค้าชำระเงินหรือไม่ |
| ไปป์ไลน์คำสอบถามและลีด | ฟอร์มที่ป้องกันสแปม สถานะตั้งแต่ใหม่ไปจนถึงปิดการขายได้หรือไม่ได้ การมอบหมายงาน แหล่งที่มา และบันทึกความยินยอม | ทีมของคุณใช้สถานะใดจริง ๆ และลีดจะไปต่อที่ไหน |
| แอดมินและรายงาน | การค้นหา ประวัติของข้อมูล การแก้ไขด้วยมือ และการส่งออก | ทีมดูตัวเลขใดทุกสัปดาห์ และใครแก้ไขข้อมูลได้บ้าง |
| โดเมนที่กำหนดเอง | การเริ่มต้นใช้งานชื่อโฮสต์ การตรวจสอบ DNS สถานะใบรับรอง และการตรวจสอบแพ็กเกจ | แพ็กเกจใดรวมโดเมนไว้ และมีข้อจำกัดของโฮสต์อะไรบ้าง |
| บันทึกการตรวจสอบ (Audit log) | บันทึกแบบเพิ่มต่อท้ายอย่างเดียวว่าใครเปลี่ยนอะไรและเมื่อใด | การกระทำใดบ้างที่ลูกค้าหรือผู้ตรวจสอบต้องตรวจย้อนหลังได้ |
| การแจ้งเตือน | ข้อความทางอีเมลและในแอป เทมเพลต บันทึกการส่ง และการตั้งค่าของผู้ใช้ | เหตุการณ์ใดแจ้งเตือนใคร และเหตุการณ์ใดปิดได้ |
Dardo ใช้สแตกอะไร และเมื่อไรที่เลือกต่างออกไป
ค่าเริ่มต้นของเราคือ TypeScript ตลอดทั้งระบบ ได้แก่ Astro สำหรับหน้าที่เรนเดอร์ฝั่งเซิร์ฟเวอร์และ interactive islands, Cloudflare Workers สำหรับโฮสติ้งและ API, Cloudflare D1 หรือ Postgres สำหรับข้อมูล และ PostHog สำหรับการวิเคราะห์และการทดลอง Superame ทำงานบน Astro โดยจัดเก็บอันดับใน Neon Postgres ภาษาเดียวและปลายทางการปล่อยใช้งานเดียวช่วยให้ผลิตภัณฑ์ขนาดเล็กดูแลและส่งมอบได้ง่าย
เราเลือกต่างออกไปเมื่อผลิตภัณฑ์ต้องการ อินเทอร์เฟซที่หนาแน่นและเปิดค้างไว้ทั้งวันอาจเหมาะกับแอปพลิเคชัน React ฝั่งไคลเอนต์ เช่นในต้นแบบ Shiimain งานที่ทำงานยาวนาน การประมวลผลข้อมูลหนัก หรือทีมภายในที่ใช้เฟรมเวิร์กอื่นอยู่แล้ว ก็ทำให้คำตอบเปลี่ยนได้เช่นกัน หากนักพัฒนาของคุณจะเป็นเจ้าของโค้ดหลังเปิดตัว สแตกของพวกเขามักเป็นตัวเลือกที่ดีกว่า
การควบคุมการเข้าถึงคือสิ่งแรกที่เราทดสอบ OWASP Top 10:2025 ยังคงจัด Broken Access Control ไว้อันดับหนึ่ง และรายงานว่าทุกแอปพลิเคชันที่ทดสอบพบปัญหานี้ในรูปแบบใดรูปแบบหนึ่ง เราบังคับใช้สิทธิ์ที่ฝั่งเซิร์ฟเวอร์ในทุกคำขอ ปฏิเสธเป็นค่าเริ่มต้น จำกัดทุกคิวรีให้อยู่ในองค์กรของผู้ใช้ที่ล็อกอินอยู่ และเขียนการทดสอบอัตโนมัติที่พยายามอ่านข้อมูลของลูกค้ารายอื่น
ระบบชำระเงินในเว็บแอปควรทำงานอย่างไร
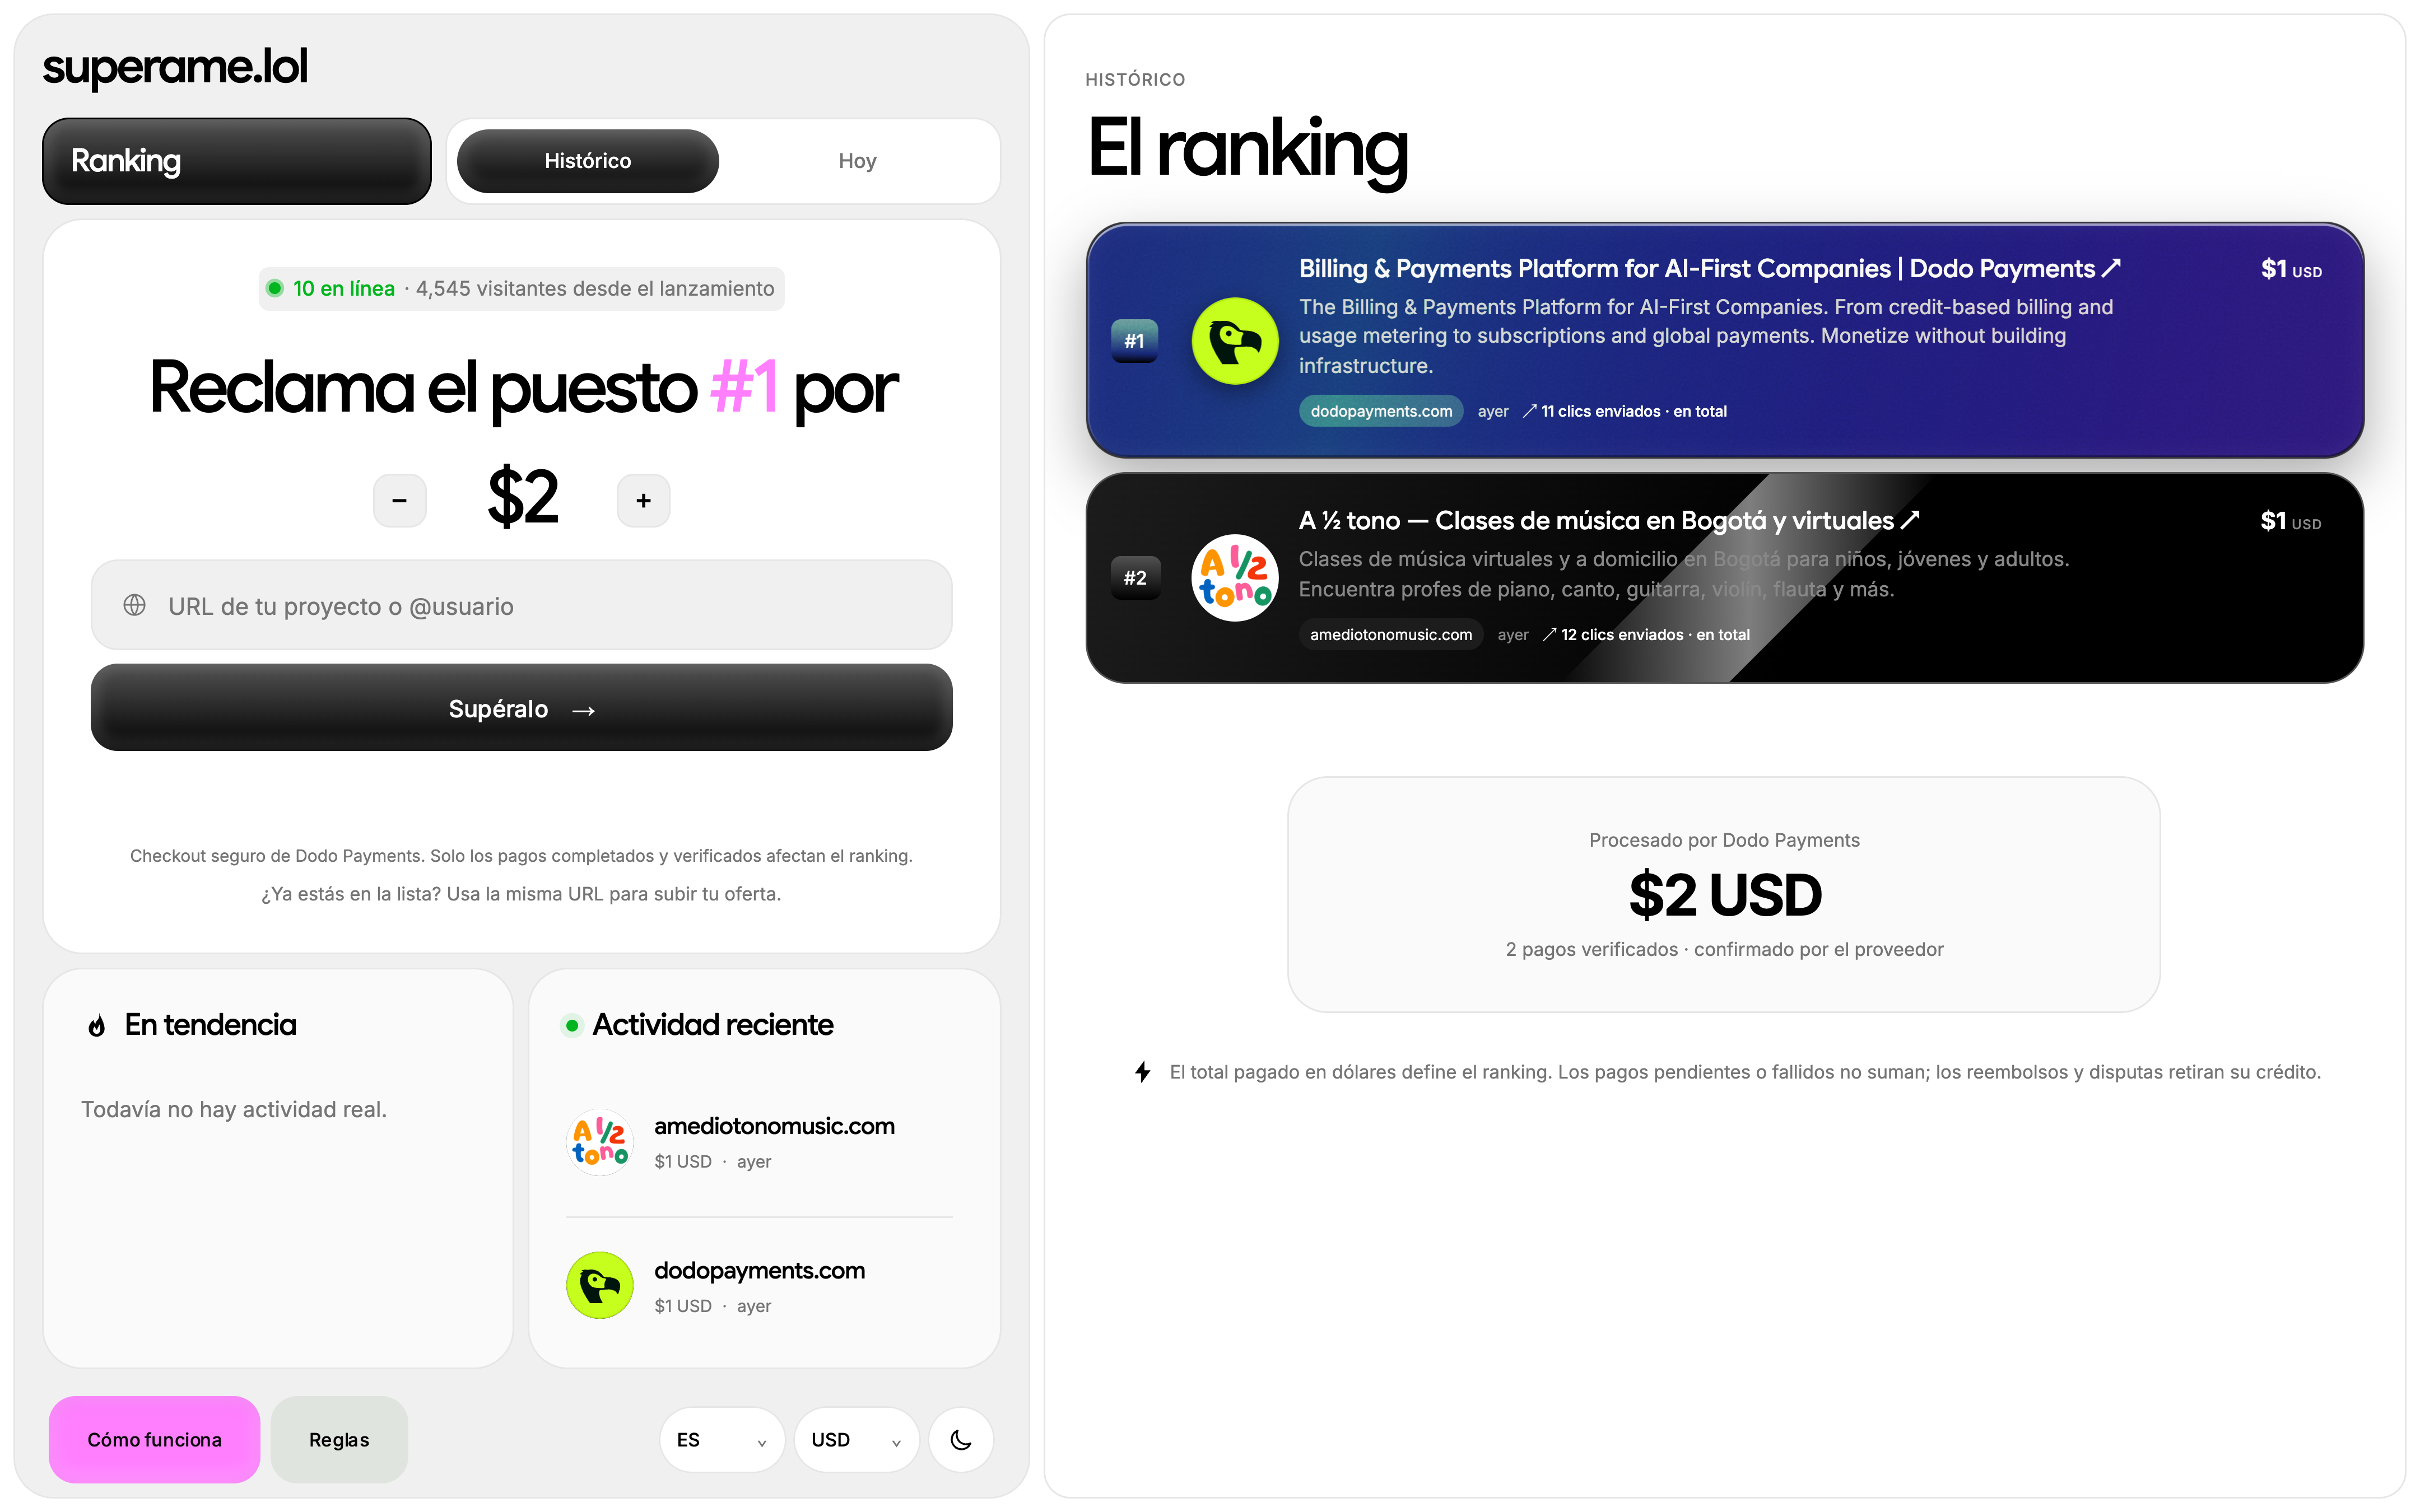
ผู้ให้บริการชำระเงินเป็นฝ่ายยืนยันการชำระเงินที่ฝั่งเซิร์ฟเวอร์ ไม่ใช่เบราว์เซอร์ที่กลับมาจากหน้าชำระเงิน Superame ซึ่งเป็นลีดเดอร์บอร์ดโปรเจกต์สาธารณะในผลงานที่เผยแพร่ของ Dardo เป็นตัวอย่างของแนวทางนี้ ผู้ซื้อชำระเงินผ่านหน้าชำระเงินที่โฮสต์โดย Dodo Payments ข้อมูลบัตรจึงไม่ผ่านเข้ามาที่แอป จากนั้นผู้ให้บริการจะส่งคอลแบ็กที่มีลายเซ็นกำกับ เซิร์ฟเวอร์จะตรวจสอบลายเซ็นและรายละเอียดการชำระเงินก่อนเพิ่มเครดิต
การคืนเงินและข้อพิพาทก็เป็นไปตามเส้นทางเดียวกัน อีเวนต์จากผู้ให้บริการแต่ละรายการจะถูกนำไปใช้เพียงครั้งเดียว ดังนั้นคอลแบ็กที่มาซ้ำ มาช้า หรือมาไม่เรียงลำดับ จะไม่ทำให้เครดิตถูกเพิ่มหรือหักซ้ำสองครั้ง Superame ไม่เผยแพร่ตัวเลขผู้ใช้หรือรายได้ โปรเจกต์นี้เป็นหลักฐานว่าตรรกะการชำระเงินถูกสร้างขึ้นอย่างไร ไม่ใช่หลักฐานด้านยอดขาย
- ผู้ซื้อที่ปิดแท็บก่อนการรีไดเรกต์ ก็ยังได้รับเครดิตเมื่อคอลแบ็กมาถึง
- คอลแบ็กที่ถูกส่งซ้ำหรือปลอมแปลงจะถูกปฏิเสธ
- การคืนเงินหรือข้อพิพาทจะย้อนกลับเฉพาะสิ่งที่การชำระเงินเดิมได้มอบให้เท่านั้น
- ขีดจำกัดของแพ็กเกจถูกตรวจสอบที่ฝั่งเซิร์ฟเวอร์ ไม่ใช่แค่ซ่อนไว้ในหน้าจอ
- คีย์ทดสอบและคีย์ใช้งานจริงเป็นความลับแยกกัน และไม่เก็บไว้ในรีโพซิทอรี
ให้ลูกค้าของคุณใช้โดเมนของตัวเอง
ลูกค้า B2B SaaS มักต้องการให้ผลิตภัณฑ์อยู่บนที่อยู่ของตนเอง เช่น portal.theircompany.com Cloudflare for SaaS รองรับเรื่องนี้ด้วย custom hostname โดยแพ็กเกจ Free, Pro และ Business รวมให้ 100 รายการ แต่ละรายการที่เพิ่มคิดราคา $0.10 และสูงสุดได้ 50,000 รายการ Custom hostname แบบ wildcard ใช้ได้เฉพาะ Enterprise
ลูกค้าของคุณเพิ่มเรกคอร์ด CNAME ที่ชี้ไปยังเป้าหมายของคุณ การใช้เรกคอร์ด A ชี้ไปยังเป้าหมายดังกล่าว ซึ่งโดเมนราก (root domain) ต้องใช้ ไม่รองรับโดยค่าเริ่มต้น และการทำพร็อกซีที่ apex เป็นส่วนเสริมของ Enterprise ลูกค้าส่วนใหญ่จึงควรใช้ซับโดเมน ใบรับรองตรวจสอบได้ผ่าน HTTP, TXT หรืออีเมล หรือใช้ Delegated DCV ซึ่งเป็นเรกคอร์ดที่ตั้งครั้งเดียวเพื่อให้ Cloudflare ต่ออายุให้อัตโนมัติ ใบรับรองออกโดย Let's Encrypt, Google Trust Services หรือ SSL.com
งานด้านผลิตภัณฑ์รอบ ๆ เรื่องนี้สำคัญไม่แพ้กัน: เฉพาะแพ็กเกจแบบชำระเงินเท่านั้นที่เชื่อมต่อโดเมนได้ หน้าเริ่มต้นใช้งานแสดงเรกคอร์ดที่ต้องเพิ่มอย่างตรงจุด สถานะการตรวจสอบอธิบายสถานะรอดำเนินการและล้มเหลวด้วยภาษาที่เข้าใจง่าย และระบบมอนิเตอร์จะแจ้งทีมของคุณเมื่อใบรับรองต่ออายุไม่ได้เพราะลูกค้าเปลี่ยน DNS ผู้ให้บริการโฮสติ้งรายอื่นกำหนดขีดจำกัดต่างกัน: Vercel อนุญาต 50 โดเมนต่อโปรเจกต์บน Hobby และไม่จำกัดบน Pro และ Enterprise โดยมีซอฟต์ลิมิตที่ 100,000 และ 1,000,000 ส่วน Netlify แนะนำไม่เกิน 50 โดเมนอเลียสต่อไซต์
คำถามก่อนตัดสินใจเลือก
อะไรเป็นตัวกำหนดค่าใช้จ่ายของเว็บแอปหรือ MVP
ค่าใช้จ่ายขึ้นอยู่กับจำนวนบทบาท ความซับซ้อนของขั้นตอนหลัก การชำระเงิน การเชื่อมต่อระบบ และปริมาณข้อมูลเดิมที่ต้องย้าย สิทธิ์และสถานะสำคัญกว่าจำนวนหน้าจอ: หนึ่งหน้าจอที่มีห้าบทบาทและขั้นตอนอนุมัติ ใช้งานมากกว่าห้าหน้าจอที่ดูได้อย่างเดียว เราเสนอราคาตามขอบเขตงานที่เป็นลายลักษณ์อักษรหลังช่วงกำหนดขอบเขต ไม่ได้คิดเป็นอัตราต่อฟีเจอร์
การสร้างเวอร์ชันแรกใช้เวลานานแค่ไหน
ขึ้นอยู่กับว่าขั้นตอนการทำงานนิ่งแล้วหรือยัง การตัดสินใจและเนื้อหามาถึงเร็วแค่ไหน และมีบุคคลที่สามเช่นผู้ให้บริการชำระเงินหรือทีมไอทีของลูกค้าที่ต้องอนุมัติการเข้าถึงหรือไม่ ข้อเสนอจะกำหนดเป็นหลักไมล์ โดยเริ่มจากส่วนที่ใช้งานได้จริงของขั้นตอนหลัก และจะกำหนดวันที่ปล่อยเวอร์ชันเต็มเมื่อส่วนนั้นได้รับการยอมรับแล้ว
Dardo รับดูแลโค้ดเดิมที่มีอยู่ได้ไหม
ได้ หลังจากตรวจสอบก่อน เราจะดูรีโพซิทอรี dependency โมเดลข้อมูล การตรวจสอบสิทธิ์การเข้าถึง การดีพลอย และใครควบคุมแต่ละบัญชี แล้วรายงานว่าส่วนไหนเก็บไว้ได้ ส่วนไหนต้องแก้ก่อน และการซ่อมหรือเขียนใหม่เหมาะกว่ากัน เราไม่สัญญาว่าจะเก็บหรือเปลี่ยนโค้ดก่อนที่จะได้อ่าน
คุณพัฒนาแอป iOS และ Android แบบเนทีฟไหม
ไม่ Dardo พัฒนาสำหรับเว็บ รวมถึงเว็บแอปที่ติดตั้งได้และเปิดจากไอคอนบนหน้าจอโฮม หากผลิตภัณฑ์ต้องพึ่งฟีเจอร์ของอุปกรณ์ที่เบราว์เซอร์เข้าถึงไม่ได้ ต้องเผยแพร่ผ่านแอปสโตร์ หรือต้องใช้งานออฟไลน์หนัก แอปเนทีฟจะเหมาะกว่าและเราจะบอกคุณตามตรง เว็บแอปและ API ของมันยังใช้เป็นแบ็กเอนด์ให้ทีมพัฒนาแอปเนทีฟได้
ใครเป็นเจ้าของโค้ดและบัญชีต่าง ๆ
คุณเป็นเจ้าของ รีโพซิทอรี โฮสติ้ง ฐานข้อมูล โดเมน ผู้ให้บริการชำระเงิน และบัญชีวิเคราะห์ข้อมูลจะสร้างในนามของคุณหรือโอนให้เมื่อส่งมอบงาน และข้อเสนอจะระบุ dependency ที่มีลิขสิทธิ์ซึ่งโอนไม่ได้ Dardo เก็บเฉพาะสิทธิ์การเข้าถึงที่คุณมอบให้เพื่อการซัพพอร์ตเท่านั้น
คุณต้องการอะไรจากเราบ้าง
ผู้มีอำนาจตัดสินใจที่ตอบคำถามเรื่องขอบเขตงานได้ภายในไม่กี่วัน สิทธิ์เข้าถึงระบบที่ผลิตภัณฑ์ต้องเชื่อมต่อ และตัวอย่างจริงของข้อมูลและเอกสารที่ขั้นตอนการทำงานใช้ ควรเปิดบัญชีผู้ให้บริการชำระเงินในนามบริษัทของคุณตั้งแต่เนิ่น ๆ เพราะผู้ให้บริการจะตรวจสอบธุรกิจก่อนเปิดใช้การชำระเงินจริง
หลังเปิดตัวแล้วจะเกิดอะไรขึ้น
ข้อเสนอสามารถรวมช่วงดูแลหลังเปิดใช้งาน สำหรับแก้บั๊ก ติดตามการทำงาน และปรับเปลี่ยนเล็กน้อยระหว่างที่ผู้ใช้จริงเริ่มเข้ามา หลังจากนั้น การพัฒนาต่อจะตกลงกันเป็นขอบเขตงานรายเดือนหรือเป็นโปรเจกต์ใหม่ ส่วนการอัปเดตด้านความปลอดภัยและการอัปเกรด dependency เป็นเรื่องที่เลือกไม่ทำไม่ได้ ไม่ว่าจะเลือกแบบใด ก็ต้องมีผู้รับผิดชอบที่ระบุชื่อชัดเจน
จากบล็อก
- Custom domain สำหรับ SaaS: ให้ลูกค้าใช้โดเมนของตัวเองด้วย Cloudflare for SaaS
ให้ลูกค้าชี้โดเมนของตัวเองมาที่ SaaS ของคุณด้วย Cloudflare for SaaS: การตรวจสอบทำงานอย่างไร ค่าใช้จ่ายณ เดือนตุลาคม 2026 และจุดที่มักมีปัญหา
แหล่งอ้างอิงและแหล่งอ่านเพิ่มเติม
แหล่งข้อมูลเบื้องหลังหน้านี้ พร้อมรายละเอียดเพิ่มเติมจากผู้เผยแพร่ต้นฉบับ
- OWASP Top 10:2025, A01 Broken Access Controltop10.owasp.org
- Cloudflare for SaaS: แพ็กเกจและขีดจำกัดของ custom hostnamedevelopers.cloudflare.com
- Cloudflare for SaaS: เริ่มต้นใช้งาน (CNAME target และ A records)developers.cloudflare.com
- Cloudflare for SaaS: วิธียืนยันใบรับรองdevelopers.cloudflare.com
- Cloudflare: certificate authoritiesdevelopers.cloudflare.com
- Vercel: ขีดจำกัด (จำนวนโดเมนต่อโปรเจกต์)vercel.com
- Netlify: เพิ่ม domain aliasdocs.netlify.com